SAS 2026 Angkat Cyber-Anarchy di Bali
SAS 2026 di Bali mengusung tema cyber-anarchy dan membahas ancaman siber, dari bootkit UEFI dan botnet Android TV hingga risiko AI.
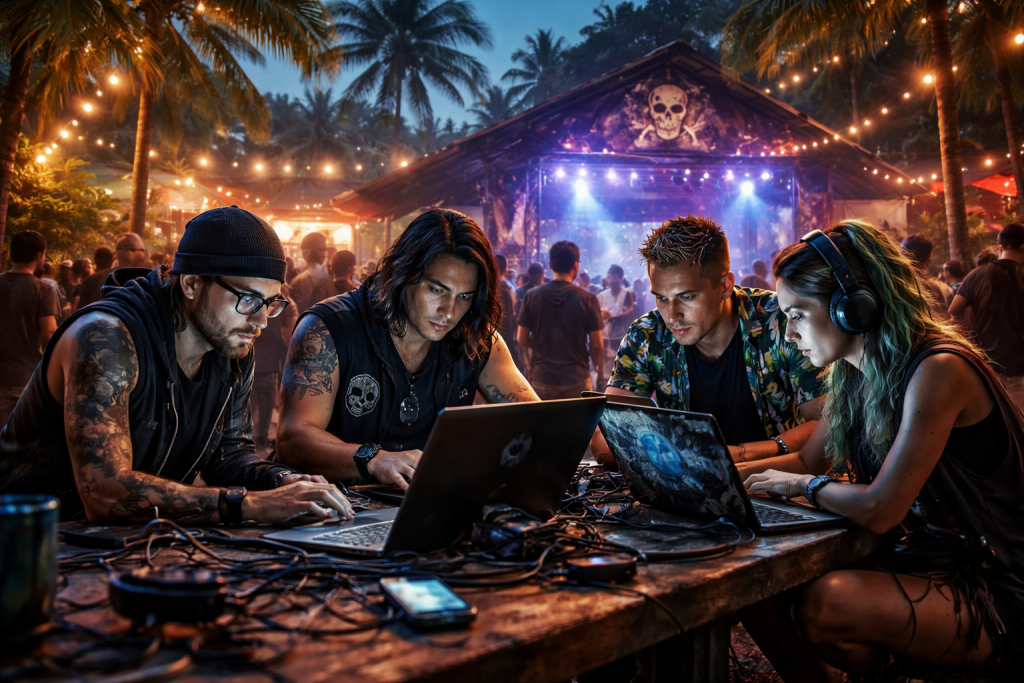
Security Analyst Summit (SAS) 2026 akan digelar di Bali pada 20–23 Oktober dengan tema “cyber-anarchy”. Kaspersky membawa para analis keamanan dan peretas etis ke forum yang dirancang untuk membahas ancaman siber melalui diskusi, pemaparan riset, serta kegiatan interaktif.
Memasuki penyelenggaraan ke-18, SAS menyoroti ancaman yang menjangkau berbagai teknologi sehari-hari. Topiknya meliputi spionase siber, perburuan kerentanan, perangkat seluler, kecerdasan buatan (AI), hingga keamanan konsol dan gim.
Cyber-anarchy menjadi semangat SAS 2026
Tema cyber-anarchy memberi warna berbeda pada konferensi tahun ini. Acara dirancang dengan estetika punk dan suasana yang mendobrak pakem korporat. Peserta digambarkan sebagai pemberontak independen yang bertemu untuk merumuskan manifesto keamanan kolektif.
Di balik pendekatan yang tidak biasa itu, SAS tetap menjadi ruang untuk bertukar informasi mengenai penelitian terbaru dan teknologi baru. Forum tersebut juga mendorong perdebatan antarpeserta serta kolaborasi dalam menghadapi kejahatan siber.
Agenda acara turut memadukan sesi teknis dengan tantangan yang dapat diikuti peserta. Mereka bisa mengumpulkan koin dari rangkaian tantangan untuk ditukar dengan produk atau tiket undian. Format ini memberi unsur permainan pada kegiatan berbagi pengetahuan yang biasanya berlangsung serius.
CEO Kaspersky Eugene Kaspersky menyambut para peserta dengan mengaitkan konferensi tersebut dengan keamanan siber, keindahan alam, dan perjalanan. SAS, menurutnya, pernah diselenggarakan di berbagai lokasi, dari Cancun di Meksiko hingga Bali di Indonesia.
Riset membedah bootkit, iPhone, dan Android TV
Sejumlah sesi mengulas kerentanan kritis dan investigasi serangan kompleks. Georgy Kucherin dari Kaspersky GreAT dijadwalkan memaparkan kampanye bootkit UEFI yang dikaitkan dengan kelompok APT41. Bootkit itu menyerang pada tahap awal proses pemuatan sistem operasi dan berupaya merusak kernel Windows menggunakan malware.
Dalam penelitiannya, tim menemukan bahwa pelaku mengembangkan installer boot pada mesin yang menjadi sasaran. Bahan yang tersedia menyebut dua berkas yang digunakan, yakni installer bernama inst.exe dan sebuah berkas lain yang memuat payload. Serangan tersebut juga dikaitkan dengan ketidakefisienan dalam pembaruan keamanan yang dirilis Microsoft.
Peneliti berusia 19 tahun dari Cellebrite Labs, Alfie CG, akan membahas analisis dan implementasi ulang bypass SPTM bernama Rocket. Rangkaian eksploitasi itu disebut mampu menembus lapisan pertahanan Apple dan termasuk di antara 23 kerentanan yang dimanfaatkan dalam kit eksploit Coruna 1-click. Sasaran yang disebutkan adalah perangkat dengan iOS versi 13 hingga 17.
Ancaman pada perangkat konsumen turut menjadi perhatian. Alex Turing dari Xlab akan menguraikan Kimwolf, botnet Android TV yang dilaporkan memiliki kapasitas 31,4 Tbps. Sesi ini melengkapi pembahasan lain tentang malware yang menyerang sistem konsumen, kendali otomotif, dan perangkat media publik.
Kerentanan perangkat tertutup dan risiko AI
Abdel Adim Oisfi, salah satu pendiri sekaligus CTO Shielder, akan mengulas celah keamanan Google Antigravity melalui teknik DNS rebinding. Sementara itu, teknisi keamanan Andy Nguyen dijadwalkan memaparkan teknik yang memungkinkan PlayStation 5 menjalankan Linux, termasuk sisi teknis eksploitasi modern pada perangkat tertutup.
Kerentanan kernel Linux CVE-2026-31695 juga masuk dalam agenda. Alexander Popov, peneliti keamanan utama Positive Technologies, akan membahas eksploitasi celah tersebut melalui pemalsuan struct device. Pada ranah ancaman terorganisasi, Sojun Ryu dari Kaspersky GreAT akan memaparkan taktik, teknik, dan prosedur terbaru kelompok Lazarus.
Penggunaan AI menjadi benang merah lain dalam konferensi. Victor V dari Kunlun Lab akan menunjukkan pemanfaatan AI untuk menganalisis dan mengeksplorasi mekanisme keamanan layanan Remote Desktop Window. Satoki Tsuji, CEO Ikotas Labs, akan menyoroti risiko yang muncul dari penggunaan AI coding agents, termasuk kemungkinan penyalahgunaan sebelum agen menerima instruksi pertama dari pengguna.
Dr. Zhiniang Peng dari Huazhong University of Science and Technology akan membahas perubahan pendekatan penelitian keamanan akibat perkembangan model bahasa besar (LLM). Bahan acara menyebut sistem berbasis LLM dapat menemukan kerentanan kendali akses secara otomatis pada Android, dengan pemeriksaan terhadap ROM dari OPPO, Honor, Xiaomi, Samsung, dan Google.
Rangkaian topik tersebut menunjukkan luasnya medan keamanan siber yang ingin dibahas SAS 2026, dari firmware dan sistem operasi hingga AI. Di Bali, para peserta akan bertukar temuan sekaligus menguji cara baru bekerja sama menghadapi ancaman yang terus berubah.